Wat is digitale soevereiniteit?
Digitale soevereiniteit is het vermogen van een land of regio om data, infrastructuur en digitale systemen onder de eigen wetgeving te beheren en beschermen. In de praktijk betekent dit dat je controle houdt over wie toegang heeft tot data, waar deze wordt verwerkt en welk juridisch kader van toepassing is.
In de cloud is dit complexer. Data en services zijn vaak verspreid over verschillende regio’s en worden beheerd door wereldwijde providers. Soevereiniteit is daarom geen simpele aan-uitkeuze. Het omvat verschillende aspecten op het gebied van data, technologie, geopolitiek en operationele controle.
Data residency vs data sovereignty
Data sovereignty begint met controle over waar data wordt opgeslagen en verwerkt. Het gaat daarbij niet alleen om de fysieke locatie, maar ook om de vraag onder welke jurisdictie de data valt. Dat is belangrijk voor eigenaarschap, compliance en de bescherming van gevoelige informatie.
Daarbij is het belangrijk om onderscheid te maken tussen:
- Data residency: waar de data wordt opgeslagen.
- Data sovereignty: welke wetgeving op de data van toepassing is.
Data opslaan in een Europese cloudregio neemt grensoverschrijdende juridische risico’s dus niet automatisch weg.
Digitale soevereiniteit omvat daarnaast:
- Toegang en controle: wie toegang heeft tot je data, onder welke voorwaarden en hoe deze toegang wordt gemonitord.
- Operationele controle: je vermogen om systemen beschikbaar te houden en te herstellen na een verstoring.
- Technische soevereiniteit: controle over je architectuur, portabiliteit en afhankelijkheid van specifieke technologieën.
- Geopolitieke soevereiniteit: je blootstelling aan buitenlandse wetgeving, providers en politieke besluiten.
De juridische uitdaging voor Europese organisaties
Amerikaanse wetgeving met extraterritoriale werking
De US CLOUD Act kan Amerikaanse bedrijven onder bepaalde omstandigheden verplichten om data beschikbaar te stellen, ook als die data in Europa is opgeslagen. Microsoft heeft aangegeven ongepaste verzoeken aan te vechten, de hoeveelheid verstrekte data waar mogelijk te beperken en klanten te informeren wanneer dat juridisch is toegestaan.
Een recente hoorzitting in de Franse Senaat maakte de spanning tussen Europese data residency en Amerikaanse jurisdictie opnieuw zichtbaar.
Ook andere Amerikaanse wetgeving, waaronder de Patriot Act en FISA Section 702, speelt hierbij een rol. De kern van het probleem is dat data die in Europa staat alsnog onder buitenlandse juridische druk kan komen te staan wanneer de provider zelf onder Amerikaanse wetgeving valt.
Europese tegenmaatregelen
Europa heeft verschillende maatregelen ingevoerd om privacy en soevereiniteit te versterken:
- GDPR: beperkt de doorgifte van persoonsgegevens naar landen buiten de EU.
- E-Evidence Regulation: biedt een Europees kader voor het opvragen van digitaal bewijsmateriaal.
- EU Cloud Sovereignty Framework: beoordeelt cloudservices onder andere op blootstelling aan buitenlandse wetgeving en operationele onafhankelijkheid.
Daarnaast hebben verschillende landen, waaronder Nederland, eigen wetgeving voor nationale veiligheid en computercriminaliteit. Deze wetgeving neemt de juridische risico’s van Amerikaanse cloudproviders echter niet volledig weg.
Hoe Microsoft digitale soevereiniteit in Azure ondersteunt
Het shared responsibility model
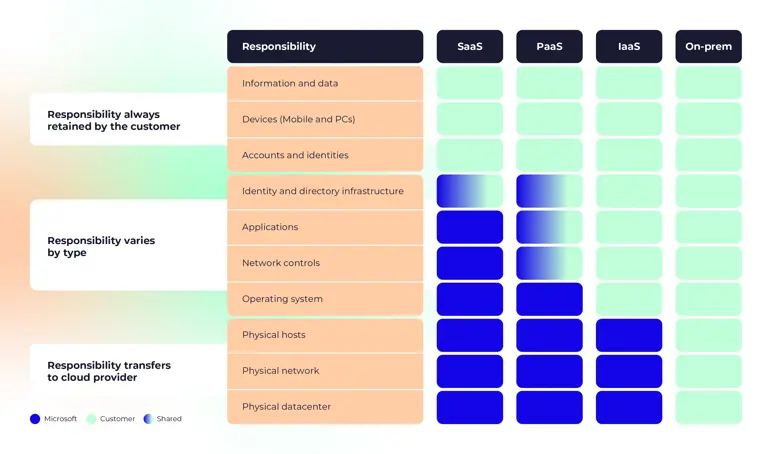
Soevereiniteit in Azure is geen los product dat je kunt kopen. Het is een gedeelde verantwoordelijkheid, vastgelegd in het Shared Responsibility Model:
- Microsoft is verantwoordelijk voor de security of the cloud: de fysieke datacenters, het netwerk en de onderliggende infrastructuur.
- Je organisatie is verantwoordelijk voor de security in the cloud: je data, de toegangsrechten en de manier waarop de beschikbare tools zijn geconfigureerd.
- Microsoft levert de tools. Je organisatie moet ze op de juiste manier configureren en gebruiken.
Hoe Azure je data helpt beschermen
- Je kiest de regio: Azure is opgebouwd uit regio’s. Microsoft laat je bepalen waar ondersteunde workloads en data worden geplaatst, bijvoorbeeld in West Europe in Nederland.
- De EU Data Boundary: hierdoor worden klantdata en het grootste deel van de technische log- en supportdata binnen de grenzen van de EU verwerkt en opgeslagen.
- Guardrails en policies: met Azure Policy kun je bepalen waar resources mogen worden uitgerold. Je kunt deployments buiten goedgekeurde Europese regio’s bijvoorbeeld blokkeren. De Sovereign Landing Zone (SLZ) voegt policy-baselines toe waarmee je onder meer alleen EU-regio’s toestaat, niet-regionale services blokkeert en Private Link en customer-managed keys verplicht stelt.
Hoe Azure ongeautoriseerde toegang helpt voorkomen
- RBAC: Role-Based Access Control bepaalt welke handelingen een gebruiker mag uitvoeren.
- PIM: Privileged Identity Management vermindert permanente administratorrechten door verhoogde rechten alleen te activeren wanneer deze nodig zijn.
- Conditional Access: toegang kan afhankelijk worden gemaakt van factoren zoals locatie, apparaat of netwerk.
- Customer Lockbox: hiermee houd je expliciete controle over toegang door Microsoft-supportmedewerkers. Wanneer toegang tot klantcontent nodig is, moet je het verzoek eerst goedkeuren.
Hoe Azure helpt om de kluis van binnenuit te vergrendelen
Goed versleutelde data is zonder de juiste sleutel onleesbaar. Azure biedt verschillende mogelijkheden om daar zelf meer controle over te houden:
- Azure Key Vault Premium HSMs: hiermee versleutel je data en beheer je sleutels via hardware-backed Hardware Security Modules (HSM’s).
- Azure Key Vault: slaat secrets zoals wachtwoorden, certificaten en encryption keys veilig op.
- CMK/BYOK: met Customer Managed Keys of Bring Your Own Key genereer en beheer je zelf de encryption keys.
- Managed HSM: geeft je voor strengere eisen controle over het Security Domain, waardoor het key management verder van Microsoft wordt gescheiden.
- Confidential Computing: beschermt data niet alleen at rest en in transit, maar ook tijdens verwerking in het geheugen.
De juridische grenzen van soevereiniteit
Ondanks deze technische maatregelen blijft de juridische realiteit van de US CLOUD Act bestaan. Microsoft is een Amerikaans bedrijf en valt daardoor onder Amerikaanse jurisdictie, ook wanneer je data in Nederland wordt gehost. Er blijft dus een juridisch restrisico bestaan dat je niet volledig met technische controls kunt wegnemen.
Technische soevereiniteit kan de blootstelling aan dit risico wel aanzienlijk beperken. Wanneer je zelf encryption keys beheert en controls zoals Confidential Computing gebruikt, beperk je de mogelijkheden om buiten jouw controle leesbare toegang tot gevoelige data te krijgen.
De voordelen van Microsoft Cloud
Ondanks de juridische aandachtspunten blijft Azure voor veel organisaties een strategische keuze. Soevereiniteit is belangrijk, maar moet worden afgewogen tegen security, resilience, schaalbaarheid en innovatie.
- Security en compliance: Azure biedt ingebouwde capabilities voor security, compliance en encryptie die voor organisaties met strenge klant- of wettelijke eisen moeilijk zelfstandig te evenaren zijn.
- Innovatie en AI: Azure biedt een breed portfolio aan managed services en AI-capabilities. Volledig overstappen kan daardoor ook betekenen dat developmentteams minder toegang hebben tot services waarmee ze sneller kunnen bouwen en innoveren.
- Schaalbaarheid en resilience: Azure ondersteunt high availability, redundancy en multi-region architecturen op wereldwijde schaal. Workloads beperken tot specifieke regio’s of geïsoleerde omgevingen kan sommige van deze voordelen verminderen.
- Groot ecosysteem: het brede ecosysteem van partners, tools en specialistische expertise geeft organisaties toegang tot kennis en oplossingen die lastig volledig intern op te bouwen zijn.
De keerzijde van Microsoft Cloud verlaten
Meer soevereiniteit betekent niet automatisch dat iedere workload naar een Europese provider moet worden verplaatst. Overstappen van Azure kan de afhankelijkheid van een Amerikaanse cloudprovider verminderen, maar brengt ook nieuwe afwegingen met zich mee:
- Minder toegang tot managed services en AI-capabilities.
- Meer operationele verantwoordelijkheid voor je eigen teams.
- Minder ingebouwde resilience en high availability.
- Hogere kosten of complexer beheer.
- Een kleiner ecosysteem van expertise en tooling.
Voor sommige overheidsinstanties en organisaties die zeer gevoelige data verwerken, laten de eisen weinig ruimte voor compromissen. Voor andere organisaties is een selectievere benadering logischer.
Welk soevereiniteitsmodel past bij je organisatie?
Niet iedere workload vereist hetzelfde niveau van soevereiniteit. De juiste keuze begint daarom niet bij de vraag welke Azure-variant de meeste controle biedt, maar bij wat je organisatie daadwerkelijk moet beschermen.
Kijk per workload onder andere naar:
- Data: hoe gevoelig is de data en waar mag deze worden opgeslagen en verwerkt?
- Compliance: welke wetgeving, regelgeving en klanteisen zijn van toepassing?
- Toegang: wie mag toegang hebben tot de data, infrastructuur en encryption keys?
- Continuïteit: welke eisen gelden voor beschikbaarheid, resilience en herstel?
- Afhankelijkheden: welke Azure-services zijn nodig en hoeveel vendor dependency is acceptabel?
- Kosten en beheer: hoeveel extra complexiteit en kosten zijn gerechtvaardigd voor meer controle?
Op basis daarvan kan de juiste aanpak per workload verschillen. Algemene bedrijfsdata kan bijvoorbeeld prima passen in Azure of Microsoft 365 binnen EU-regio’s, terwijl gevoelige of sterk gereguleerde workloads aanvullende controls of een lokale deployment nodig kunnen hebben.
De beste keuze is dus niet automatisch de optie met de meeste controle. Het gaat om de juiste balans tussen soevereiniteit, security, resilience, functionaliteit, kosten en beheer.
Soevereiniteitsoplossingen in en rond Azure
Microsoft biedt verschillende mogelijkheden om de controle te vergroten zonder het Azure-ecosysteem volledig te verlaten. Welke optie past, hangt af van de eisen die je per workload hebt vastgesteld.
Microsoft Sovereign Cloud
Microsoft Sovereign Cloud combineert Azure en gerelateerde services met aanvullende controls voor digitale soevereiniteit.
- Lokale operations: aanvullende mogelijkheden voor Europese operationele controle.
- Datacontroles: aanvullende safeguards voor de verwerking en bescherming van klantdata.
- Encryption keys: mogelijkheden om zelf meer controle over key management te houden.
Voor organisaties die meer controle nodig hebben maar geen volledig geïsoleerde omgeving vereisen, blijft daarmee een groot deel van de functionaliteit van Azure beschikbaar.
Azure Local
Voor strengere eisen maakt Azure Local het mogelijk om Azure-capabilities in het eigen datacenter of een andere gecontroleerde omgeving te draaien.
Azure Local ondersteunt zowel connected als volledig disconnected omgevingen. Hierdoor houd je meer controle over waar workloads draaien en in welke mate ze van externe omgevingen zijn geïsoleerd. Het ondersteunt daarnaast onder meer bestaande storage via SAN-connecties en GPU-acceleratie voor AI-workloads.
De afweging is duidelijk: meer controle brengt ook hogere kosten en meer operationele complexiteit met zich mee.
Hybrid cloud
Je hoeft niet te kiezen tussen Azure en lokale infrastructuur. Met een hybrid architectuur kun je gevoelige data of workloads lokaal plaatsen, terwijl andere applicaties gebruik blijven maken van Azure-services.
Zo behoud je de onderdelen van Azure die waarde toevoegen en pas je strengere controls toe waar dat daadwerkelijk nodig is: cloud waar het kan, lokale controle waar het moet.
Kubernetes
Een andere manier om technische soevereiniteit te versterken, is het verminderen van afhankelijkheid van cloud-specifieke services.
Kubernetes kan als gemeenschappelijk platform over verschillende omgevingen worden gebruikt. Binnen Azure kan dit bijvoorbeeld met Azure Kubernetes Service (AKS), terwijl Kubernetes met Arc ook op Azure Local of bare metal kan draaien.
Dat maakt workloads beter portable en geeft je meer opties wanneer soevereiniteitsvereisten later veranderen. Het bredere CNCF-ecosysteem kan daarnaast helpen om onderdelen zoals policy enforcement, secrets management, observability en GitOps te standaardiseren.
Kubernetes maakt een applicatie niet automatisch volledig cloud-agnostic. Providers verschillen nog steeds op het gebied van networking, automation, security en operationele tooling. Het kan de afhankelijkheid van proprietary cloudservices wel aanzienlijk verminderen.
Conclusie
Digitale soevereiniteit is geen zwart-witkeuze tussen wel of geen Microsoft Azure. Binnen én buiten de public cloud bestaan verschillende manieren om meer controle over data en workloads te krijgen.
Voor veel organisaties zal daarom een combinatie van deploymentmodellen logisch zijn. Workloads die flexibiliteit en toegang tot managed services nodig hebben kunnen in Azure blijven draaien, met aanvullende sovereignty-controls waar nodig. Voor workloads met strengere eisen kan Azure Local of een andere gecontroleerde omgeving beter passen.
Begin daarom niet bij de technologie, maar bij wat je organisatie moet beschermen. Breng de risico’s en vereisten per workload in kaart en bepaal vervolgens welke architectuur daarbij past. Zo zoek je niet naar maximale soevereiniteit, maar naar de juiste balans tussen controle, security, resilience, innovatie en kosten.
